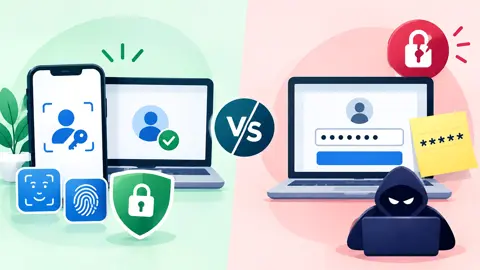
ই-মেইল, ফেসবুক, অনলাইন ব্যাংকিং, শপিং, কিংবা কোনো অ্যাপ—ইন্টারনেটের প্রায় প্রতিটি জায়গায় প্রবেশ করতে আমাদের একটি পরিচয় দরকার। এতদিন সেই পরিচয়ের সবচেয়ে পরিচিত চাবি ছিল পাসওয়ার্ড। কখনো বড় হাতের অক্ষর, ছোট হাতের অক্ষর, সংখ্যা ও বিশেষ চিহ্ন মিলিয়ে জটিল পাসওয়ার্ড তৈরি করতে হয়েছে। আবার নিরাপত্তার জন্য একই পাসওয়ার্ড একাধিক জায়গায় ব্যবহার না করার পরামর্শও শুনেছি। কিন্তু প্রযুক্তির জগতে এখন সেই পরিচিত ব্যবস্থার পাশে উঠে এসেছে নতুন একটি শব্দ পাসকি (Passkey)। পাসওয়ার্ড ছাড়াই লগইন করার এই প্রযুক্তি ধীরে ধীরে জনপ্রিয় হচ্ছে। ফলে প্রশ্ন উঠছে, ভবিষ্যতে কি পাসওয়ার্ডের জায়গা পুরোপুরি দখল করে নেবে পাসকি?
পাসওয়ার্ডের সমস্যা মূলত পাসওয়ার্ড ব্যবহারের মানুষের অভ্যাস থেকেই তৈরি হয়। অনেকেই সহজে মনে রাখার জন্য একই বা কাছাকাছি পাসওয়ার্ড বিভিন্ন অ্যাকাউন্টে ব্যবহার করেন। কেউ আবার জন্মতারিখ, মোবাইল নম্বর, নাম কিংবা সহজ কোনো শব্দ ব্যবহার করেন। ফলে পাসওয়ার্ড অনুমান করা তুলনামূলকভাবে সহজ হয়ে যেতে পারে। আবার কোনো ওয়েবসাইটের তথ্যভান্ডার থেকে পাসওয়ার্ড ফাঁস হলে একই পাসওয়ার্ড অন্য সেবায় ব্যবহার করা থাকলে একাধিক অ্যাকাউন্ট ঝুঁকিতে পড়তে পারে। ফিশিংয়ের মাধ্যমে ব্যবহারকারীকে নকল ওয়েবসাইটে নিয়ে গিয়ে তার পাসওয়ার্ড হাতিয়ে নেওয়াও একটি পরিচিত সমস্যা।
পাসকি এই সমস্যার একটি ভিন্ন পদ্ধতিতে সমাধান করতে চায়। এখানে ব্যবহারকারীকে মনে রাখার মতো কোনো পাসওয়ার্ড লিখতে হয় না। এর পরিবর্তে ডিভাইস ও ওয়েবসাইটের মধ্যে ‘ক্রিপ্টোগ্রাফিক কি’ বা চাবি ব্যবহার করা হয়। সাধারণভাবে পাসকি তৈরির সময় একটি ‘পাবলিক কি’ এবং একটি ‘প্রাইভেট কি’ তৈরি হয়। পাবলিক কি সংশ্লিষ্ট অনলাইন সেবার কাছে সংরক্ষিত থাকতে পারে, আর প্রাইভেট কি ব্যবহারকারীর ডিভাইস বা সংশ্লিষ্ট নিরাপদ ব্যবস্থায় থাকে। গুরুত্বপূর্ণ বিষয় হলো, প্রাইভেট কি সাধারণত ওয়েবসাইটের সার্ভারে পাসওয়ার্ডের মতো করে পাঠানো হয় না।
তাহলে লগ ইন করবেন কীভাবে? ধরা যাক, আপনি কোনো ওয়েবসাইটে পাসকি ব্যবহার করে অ্যাকাউন্ট খুলেছেন। পরে আবার সেখানে প্রবেশ করতে গেলে ওয়েবসাইট আপনার ডিভাইসকে একটি ক্রিপ্টোগ্রাফিক চ্যালেঞ্জ দিতে পারে। আপনার ডিভাইসের নিরাপদ ব্যবস্থা সেই চ্যালেঞ্জের জবাব দেয় প্রাইভেট কি ব্যবহার করে। এরপর ওয়েবসাইটের কাছে থাকা পাবলিক কি দিয়ে সেই জবাব যাচাই করা হয়। ব্যবহারকারীর দিক থেকে পুরো প্রক্রিয়াটি অনেক সহজ মনে হতে পারে—ফোনের ফিঙ্গারপ্রিন্ট, মুখ শনাক্তকরণ, পিন বা ডিভাইসের স্ক্রিন লক ব্যবহার করেই লগইন সম্পন্ন হয়ে যায়।
এখানেই পাসকির বড় পার্থক্য। ফিঙ্গারপ্রিন্ট বা মুখের তথ্যকে সরাসরি ওয়েবসাইটের পাসওয়ার্ড হিসেবে পাঠানো হয় না। বরং ডিভাইসের স্থানীয় নিরাপত্তাব্যবস্থা ব্যবহারকারীকে প্রমাণীকরণ করে এবং সংশ্লিষ্ট ক্রিপ্টোগ্রাফিক কি ব্যবহার করার অনুমতি দেয়। ফলে একটি ওয়েবসাইটে লগ ইন করতে গিয়ে প্রতিবার নিজের বায়োমেট্রিক তথ্য সেই ওয়েবসাইটের কাছে পাঠানোর প্রয়োজন হয় না।
পাসকির আরেকটি গুরুত্বপূর্ণ সুবিধা হলো ফিশিং প্রতিরোধের ক্ষমতা। সাধারণ পাসওয়ার্ডের ক্ষেত্রে একজন ব্যবহারকারী ভুল করে আসল ওয়েবসাইটের মতো দেখতে নকল সাইটে গিয়ে পাসওয়ার্ড লিখে ফেলতে পারেন। পাসকি ব্যবস্থায় ক্রিপ্টোগ্রাফিক পরিচয় নির্দিষ্ট ওয়েবসাইট বা সেবার সঙ্গে যুক্ত থাকে। ফলে নকল ওয়েবসাইটে গিয়ে পাসকি দিয়ে লগইন করানো অনেক বেশি কঠিন। এ কারণেই পাসকি শুধু ‘পাসওয়ার্ড মনে রাখার ঝামেলা কমানোর’ প্রযুক্তি নয়। এটি অনলাইন পরিচয় যাচাইয়ের পদ্ধতিতেও বড় পরিবর্তন আনছে।
তবে পাসওয়ার্ড একেবারে অচল হয়ে যায়নি। পৃথিবীর অসংখ্য ওয়েবসাইট ও অ্যাকাউন্ট এখনো পাসওয়ার্ডনির্ভর। অনেক ব্যবহারকারী পুরোনো ডিভাইস বা এমন সেবা ব্যবহার করেন, যেখানে পাসকি সমর্থন নেই। আবার কোনো কোনো ক্ষেত্রে পাসকি ব্যবহারের পাশাপাশি অ্যাকাউন্ট পুনরুদ্ধার, ব্যাকআপ বা অন্য প্রমাণীকরণ পদ্ধতির প্রয়োজন হতে পারে। তাই বর্তমান সময়ে পাসকি ও পাসওয়ার্ড পাশাপাশি চলাই বেশি স্বাভাবিক।
পাসকির সঙ্গে পাসওয়ার্ড ম্যানেজার ব্যবস্থারও সম্পর্ক রয়েছে। আধুনিক ডিভাইস ও বিভিন্ন পাসওয়ার্ড ম্যানেজার পাসকি সংরক্ষণ ও ব্যবহারে সহায়তা করতে পারে। ফলে ব্যবহারকারী এক ডিভাইস থেকে অন্য ডিভাইসে গেলে কীভাবে পাসকি পাওয়া যাবে, কীভাবে ব্যাকআপ থাকবে এবং অ্যাকাউন্ট পুনরুদ্ধার করা যাবে—এসব বিষয়ও গুরুত্বপূর্ণ হয়ে উঠেছে। অর্থাৎ পাসকি পাসওয়ার্ডের মতো শুধু একটি শব্দ মনে রাখার বিষয় নয়; এটি ব্যবহারকারীর ডিভাইস, অ্যাকাউন্ট এবং নিরাপদ পরিচয় ব্যবস্থার সঙ্গে যুক্ত একটি ব্যবস্থা।
এখানে একটি বিষয় মনে রাখা জরুরি—পাসকি মানেই নিরাপত্তার সব সমস্যা শেষ নয়। ব্যবহারকারীর ফোন বা কম্পিউটার অন্য কেউ নিয়ন্ত্রণে নিলে, ডিভাইসের স্ক্রিন লক দুর্বল হলে বা ব্যবহারকারী প্রতারণার শিকার হলে নানা ধরনের ঝুঁকি তৈরি হতে পারে । তাই শক্তিশালী ডিভাইস পিন ব্যবহার করা, নিয়মিত সফটওয়্যার আপডেট রাখা, নিরাপদ অ্যাকাউন্ট ব্যবস্থাপনা এবং সন্দেহজনক লিংক এড়িয়ে চলা এখনো গুরুত্বপূর্ণ।
প্রযুক্তি প্রতিষ্ঠানগুলোও পাসওয়ার্ডহীন ভবিষ্যতের দিকে এগোচ্ছে। FIDO Alliance-এর তৈরি FIDO2 ও WebAuthn-এর মতো মানদণ্ড পাসওয়ার্ডের বিকল্প হিসেবে শক্তিশালী ক্রিপ্টোগ্রাফিক প্রমাণীকরণকে এগিয়ে নিতে গুরুত্বপূর্ণ ভূমিকা রাখছে। Apple, Google ও Microsoft-এর মতো বড় প্রযুক্তি প্রতিষ্ঠানও বিভিন্ন প্ল্যাটফর্মে passkey সুবিধা যোগ করেছে। এর ফলে ব্যবহারকারীর জন্য পাসকি তৈরি, সংরক্ষণ ও বিভিন্ন ডিভাইসে ব্যবহারের সুযোগ ধীরে ধীরে বাড়ছে।
ভাবুন, ভবিষ্যতে নতুন কোনো ওয়েবসাইটে অ্যাকাউন্ট খুললেন। সাইটটি আপনাকে ‘একটি শক্তিশালী পাসওয়ার্ড তৈরি করুন’ বলল না; বরং বলল, ‘পাসকি তৈরি করুন।’ আপনি ফোনের ফিঙ্গারপ্রিন্ট দিলেন বা স্ক্রিন লক দিয়ে অনুমোদন করলেন—ব্যস, অ্যাকাউন্ট তৈরি। পরেরবার লগ ইন করার সময়ও একইভাবে পরিচয় নিশ্চিত হলো। কোনো পাসওয়ার্ড মনে রাখা বা বারবার টাইপ করার প্রয়োজন হলো না। এই অভিজ্ঞতাই পাসকির মূল লক্ষ্য।
তাহলে ভবিষ্যতের লগইন ব্যবস্থা কোনটি—পাসকি নাকি পাসওয়ার্ড? বাস্তবে উত্তরটি একেবারে ‘একটি বাদ দিয়ে অন্যটি’ নয়। বর্তমানে পাসওয়ার্ড এখনো ব্যাপকভাবে ব্যবহৃত হলেও পাসকি এমন একটি প্রযুক্তি হিসেবে এগোচ্ছে, যা পাসওয়ার্ডনির্ভর লগ ইনের প্রয়োজন কমাতে পারে। বিশেষ করে ফিশিং প্রতিরোধ, ব্যবহারকারীর সুবিধা এবং ক্রিপ্টোগ্রাফিক নিরাপত্তার কারণে এর গুরুত্ব বাড়ছে। ভবিষ্যতে হয়তো আমরা আর ভাবব না—‘আমার পাসওয়ার্ডটা কী?’ বরং ফোন বা কম্পিউটারকে বলব, ‘আমিই আমি’, আর প্রযুক্তি তা প্রমাণ করে দেবে।
আমার দেশের খবর পেতে গুগল নিউজ চ্যানেল ফলো করুন